最近、ニュースで大手企業へのサイバー攻撃や個人情報流出について目にする機会が増えています。
ニュースを見て「怖いな」「大変そうだな」と感じても、自分事として考えている企業はそれほど多くないように感じます。
実際、延岡市・宮崎県北で法人向けITサポートをしていると、セキュリティについてこんな言葉を聞くことがあります。
- うちみたいな小さい会社は狙われないでしょ
- 盗まれて困るようなデータはない
- ウイルスバスターを入れているから大丈夫でしょ
しかし、サイバー被害は「重要な情報を盗まれる」ことだけではありません。
パソコンやメールが使えなくなったり、自社のアカウントが悪用されたり、自社を経由して取引先へ被害が広がったりする可能性もあります。
まずは自社のIT環境を確認し、できるところから対策することが大切です。
延岡市内でも実際にサイバー被害が起きています
「東京や大阪ならともかく、延岡の会社まで関係あるの?」と思われるかもしれません。
しかし、延岡市でも実際に被害が確認されています。
延岡市は2022年、市内事業者のパソコンがウイルスに感染し、取引先へウイルスを含むファイル付きメールが無作為に送信され、事業者間で被害が拡大しているとして注意喚起しました。
また、帝国データバンクが2025年に宮崎県企業を対象に行った調査では、回答企業72社のうち18.1%が「過去にサイバー攻撃を受けた経験がある」と回答しています。
中小企業では17.2%、小規模企業でも14.3%でした。
「地方だから」「会社が小さいから」という理由だけで無関係とは言えません。
「盗まれて困るデータはない」なら大丈夫?
これも実際によく聞く言葉です。
しかし、サイバー攻撃の目的は機密情報を盗むことだけではありません。
例えば、メールアカウントを悪用されたり、データが使えなくなったり、パソコンを攻撃の踏み台として利用されたりすることも考えられます。
「大切なデータがあるか」だけではなく、メールやパソコンが数日使えなくなっても仕事を続けられるかという視点で考えてみると分かりやすいと思います。
サイバーセキュリティは、情報を守るだけでなく、会社の仕事を止めないための対策でもあります。
実際のサポート現場で見かける課題
弊社が延岡市・宮崎県北の事業者様をサポートする中でも、パソコンにログインパスワードが設定されていなかったり、パソコンや複数のWebサービスで同じパスワードを使い回していたりするケースがあります。
ほかにも、社員個人のスマートフォンが業務用の社内Wi-Fiにつながっていたり、サポートが終了したOSをそのまま使っていたりすることがあります。
どれか一つに該当するからといって、すぐに被害が起きるわけではありません。
ただ、こうした身近なところから一つずつ見直すことが、会社のセキュリティ対策につながります。
IPAも2026年3月に「中小企業の情報セキュリティ対策ガイドライン 第4.0版」を公開し、小規模事業者を含む中小企業に向けて、段階的に対策を進める考え方を示しています。
ここからは、まず確認しておきたい7つのポイントを紹介します。
1.パスワードとアカウント管理を見直す
最初に確認したいのが、パスワードとアカウントです。
実際のサポート現場でも、「パソコンにパスワードを設定していない」というケースだけでなく、パソコン、メール、Webサービスなどで同じパスワードを使い回しているケースがあります。
同じパスワードを複数のサービスで使っていると、どこか一つから認証情報が漏れた場合、ほかのサービスにも不正ログインを試される可能性があります。
パソコン、メール、クラウドサービスなどでは、それぞれ異なるパスワードを使用するのが基本です。
また、Microsoft 365やGoogle Workspaceなど重要なサービスでは、多要素認証も設定しておきましょう。
退職した社員のアカウントが残っていないか、使っていないアカウントが放置されていないかも確認しておきたいポイントです。
2.サポートが終了したOSや古い機器を使い続けない
WindowsなどのOSにはサポート期限があります。
サポートが終了すると、新しく見つかったセキュリティ上の問題に対する更新が受けられなくなる場合があります。
弊社のサポート現場でも、サポートが終了したOSがそのまま業務で使用されているケースがあります。
確認したいのはパソコンだけではありません。
Wi-Fiルーター、NAS、複合機などについても、長期間使用している場合はメーカーのサポート状況を確認しましょう。
「まだ壊れていないから使える」ではなく、安全に使い続けられる状態なのかを見ることが大切です。
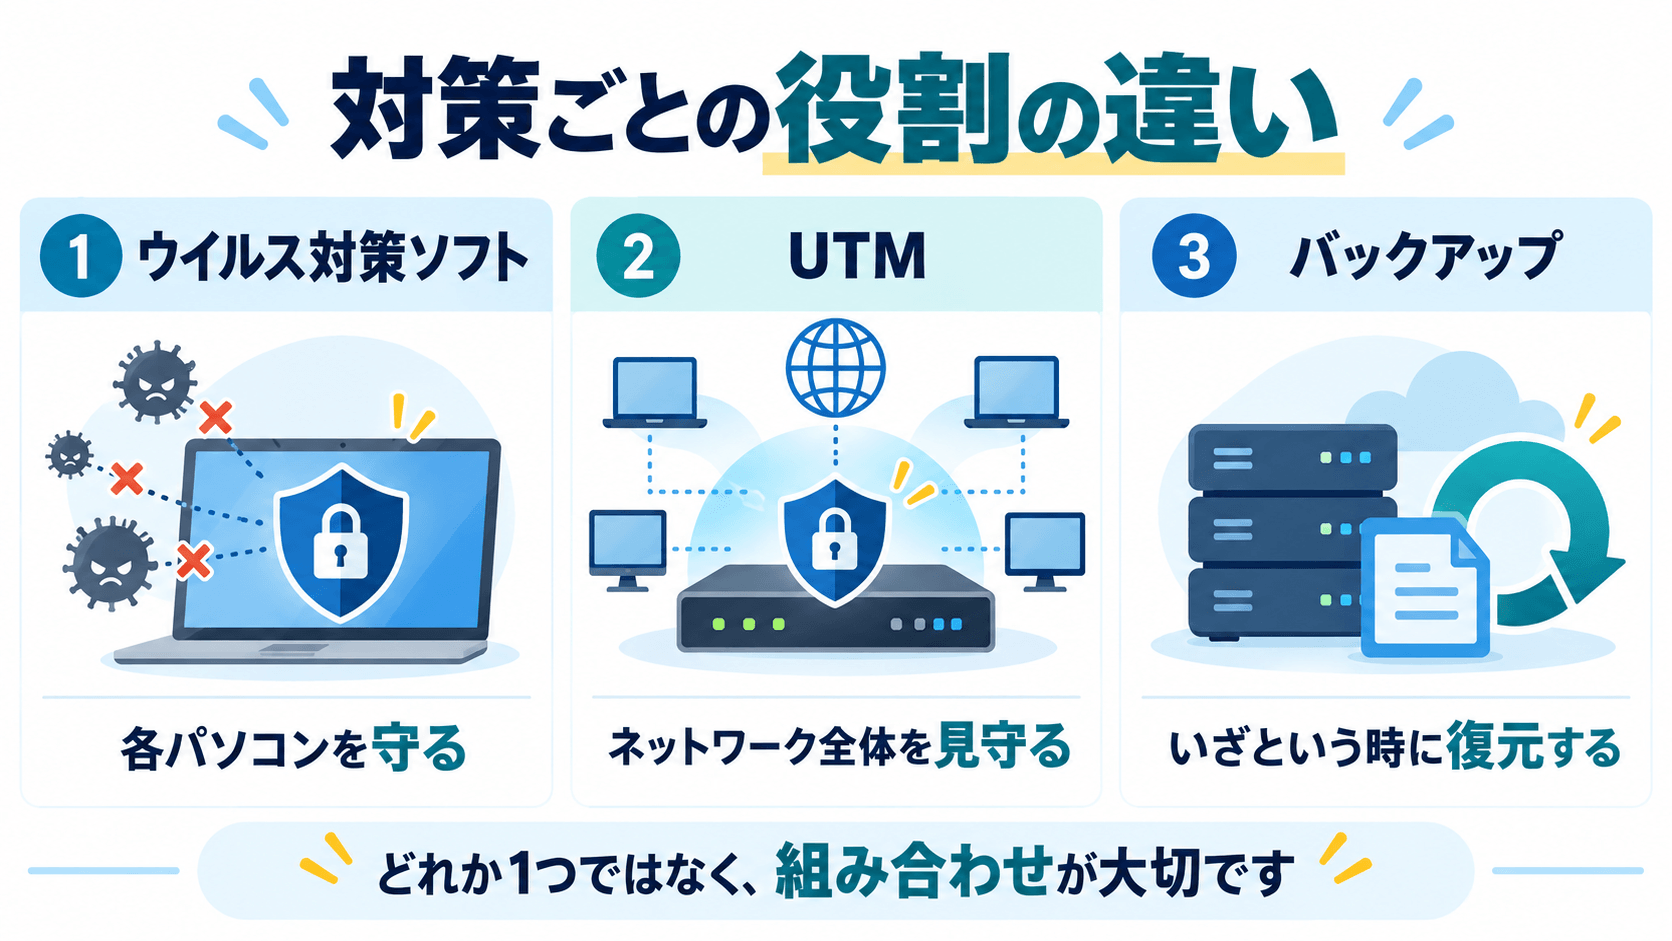
3.「ウイルス対策ソフトを入れているから大丈夫」で終わらせない
ウイルスバスターなどのウイルス対策ソフトは、大切な対策の一つです。
ただし、ウイルス対策ソフトを入れている=会社全体のセキュリティ対策ができているというわけではありません。
実際に弊社がUTM導入をサポートしたお客様でも、導入前からパソコンにはウイルス対策ソフトが入っていました。
しかし、顧客情報を多く扱っていることから、「今の対策だけで本当に大丈夫なのか」と心配されたことが、ネットワーク全体を見直すきっかけになりました。
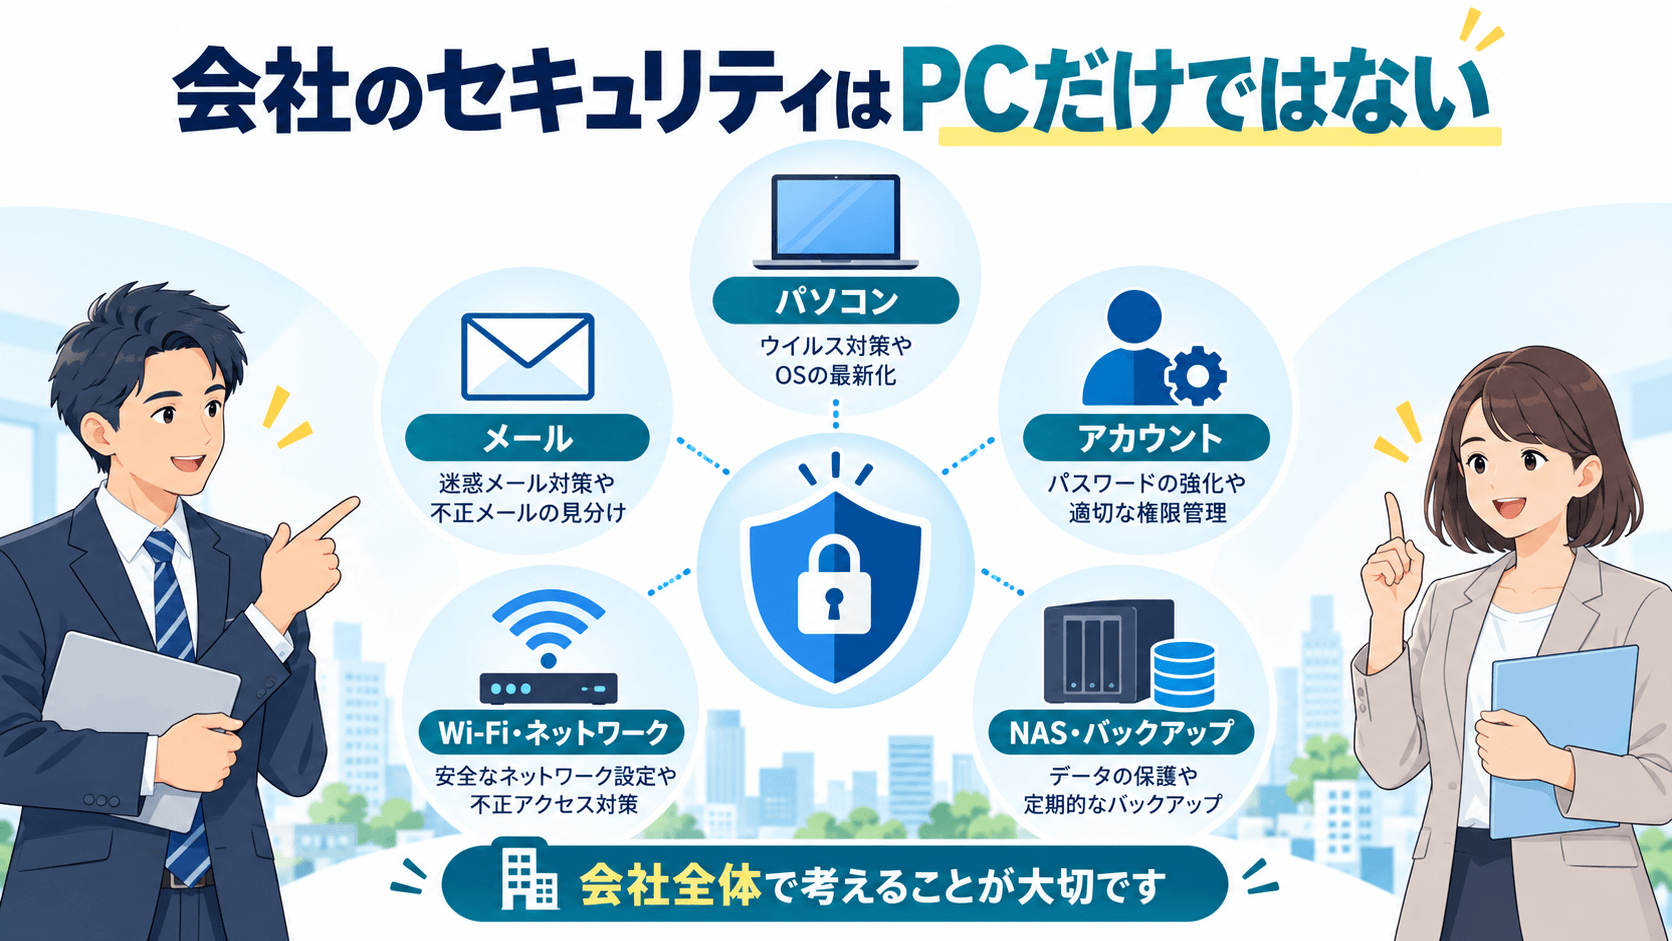
パソコンだけでなく、メール、アカウント、ネットワーク、データ、バックアップまで含めて考えることが重要です。
4.不審なメールへの対応を決めておく
弊社でも、スパムメールや不審なメールについて相談を受けることがあります。
最近の不審メールは、請求書やアカウント確認など、普段の仕事で届きそうな内容を装っているものもあります。
さらに、知っている会社や人物の名前が書かれているから安全とも限りません。
いつもやり取りしている企業から来たメールにセキュリティが反応し、「なりすましの可能性があります。」と表示されていた事例もあります。
添付ファイルをすぐに開かない、メール内のリンクから安易にログインしない、振込先変更など重要な依頼は別の方法でも確認する、といった基本的なルールを社内で決めておきましょう。
5.突然表示される警告画面を信用しない
弊社では、「インターネットを見ていたら突然警告画面が出た」、「大きな警告音が鳴り始めた」といった相談を受けることもあります。
画面に「ウイルスに感染しています」「今すぐ電話してください」などと表示されても、本当にウイルスへ感染しているとは限りません。
不安をあおり、電話をかけさせたり、不要なソフトをインストールさせたりする偽の警告広告の場合があります。
慌てて表示された番号へ電話したり、指示されたソフトをインストールしたりせず、判断できない場合は詳しい人へ相談してください。
【パソコンに警告音を出したりサポートを促す詐欺サイトの対処法】
6.社内Wi-Fiに何を接続しているか確認する
実際のサポート現場では、社員個人のスマートフォンが業務用Wi-Fiにつながっているケースもあります。
個人のスマートフォンをWi-Fiへ接続すること自体が、直ちに危険というわけではありません。
ただし、会社が管理していない私物端末と、業務用パソコン、NAS、複合機などが同じネットワークに接続されている場合は、一度ネットワーク構成を確認しておきたいところです。
例えば、業務用ネットワーク、社員の個人端末用Wi-Fi、来客用Wi-Fiを分ける方法があります。
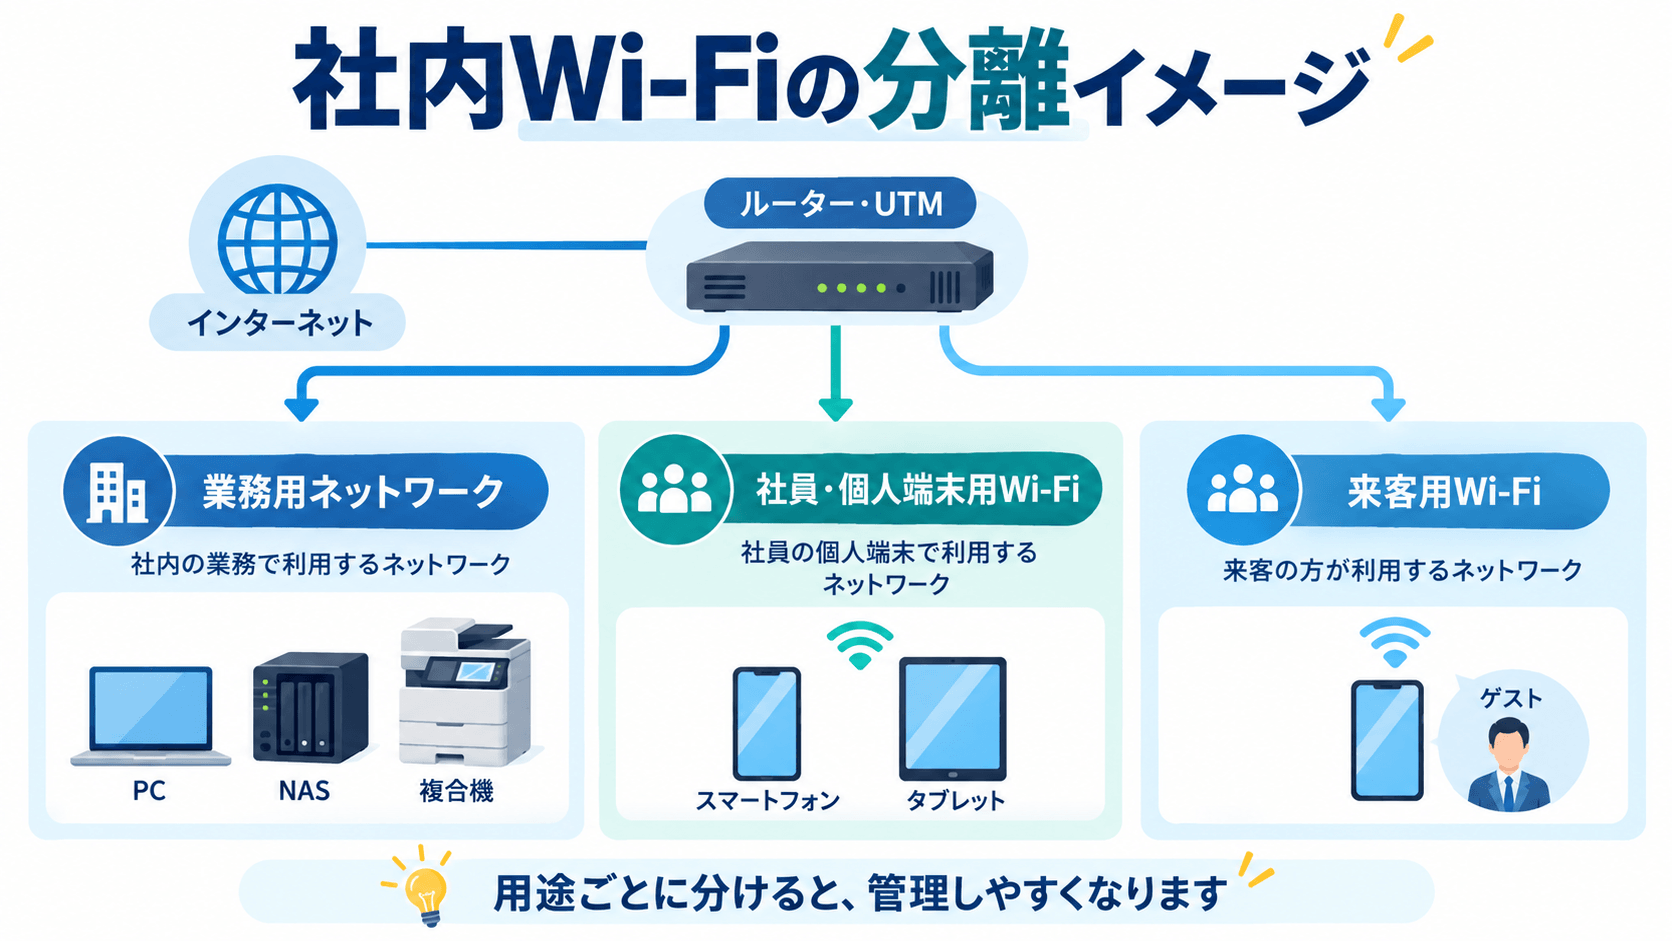
また、会社のインターネットの出入口で不審な通信などをチェックする方法としてUTMを導入する方法もあります。
ただし、UTMだけですべてを防げるわけではありません。
OS更新、メール対策、アカウント管理、バックアップなどと組み合わせることが大切です。
7.バックアップが本当に使える状態か確認する
ランサムウェアや機器故障などでデータが失われた場合に重要になるのがバックアップです。
しかし、「NASがあるから大丈夫」、「外付けハードディスクを付けているから大丈夫」とは限りません。
重要なのは、必要なデータが正常にバックアップされていて、いざというときに実際に復元できることです。
バックアップを設定してから何年も確認していない場合は、一度状態を確認してみましょう。
IPAが2026年に公開した第4.0版でも、情報セキュリティ対策の基本項目としてバックアップが改めて重視されています。
何か起きたときの連絡先も決めておく
セキュリティ対策と同じくらい重要なのが、問題が起きたときの対応です。
怪しい添付ファイルを開いた、不審なサイトにパスワードを入力した、データが突然開けなくなった、といった場合に、社員それぞれが自己判断で操作を続けると状況を悪化させる可能性があります。
最低限、「何か異常があったら誰に連絡するか」だけでも決めておきましょう。
1分チェック|こんな会社は一度確認を
- パソコンにログインパスワードを設定していない
- パソコン・メール・Webサービスなどで同じパスワードを使い回している
- 多要素認証を設定していない
- サポートが終了したOSを使用している
- ルーターやNASを何年使っているか分からない
- 社員の個人スマートフォンを業務用Wi-Fiにつないでいる
- 来客用と業務用Wi-Fiを分けていない
- バックアップを設定してから一度も確認していない
- ウイルス対策ソフト以外は特に対策していない
- トラブルが起きたときに相談する人が決まっていない
一つ当てはまったからといって、必ず危険というわけではありません。
ただ、複数当てはまる場合は、一度会社のIT環境を整理してみてもよいでしょう。
よくある質問
Q.従業員が数人の会社でも対策は必要ですか?
会社の規模だけで必要性を判断するのはおすすめできません。
メール、クラウドサービス、オンラインバンキングなどを業務で使っていれば、小規模な会社でも被害を受ける可能性があります。
まずはパスワード、OS更新、バックアップ、メール対策など、できるところから始めましょう。
Q.ウイルス対策ソフトだけでは不足ですか?
ウイルス対策ソフトは重要ですが、それだけですべてのリスクに対応できるわけではありません。
メール、アカウント、Wi-Fi、ネットワーク、バックアップなども含めて会社全体で考えることが重要です。
Q.何から対策すればよいか分かりません
最初から高価な製品を導入する必要はありません。
現在使用しているパソコン、ネットワーク、Wi-Fi、アカウント、バックアップなどを確認し、問題が大きいところから順番に改善していくのがおすすめです。
延岡市・宮崎県北の中小企業のIT・セキュリティ対策をサポートしています
合同会社micataでは、延岡市を中心とした宮崎県北の法人・個人事業主向けにITサポートを行っています。
サイバーセキュリティについても、最初から高額な製品を販売するのではなく、パソコン、ネットワーク、Wi-Fi、NAS、バックアップ、クラウドサービスなど、現在のIT環境を確認しながら必要な対策を考えます。
- ウイルス対策ソフトだけで大丈夫なのか知りたい
- 同じパスワードを使い回しているけど問題ない?
- 今使っているNASやWi-Fiを一度見てほしい
- UTMが必要なのか分からない
- 何からセキュリティ対策を始めればいいか相談したい
といった段階でも構いません。
まずは現在のIT環境を整理するところからご相談ください。